2026-09-21
Hamis szálláshirdetést is elfogadott a Booking a brit miniszterelnöki rezidencia címén
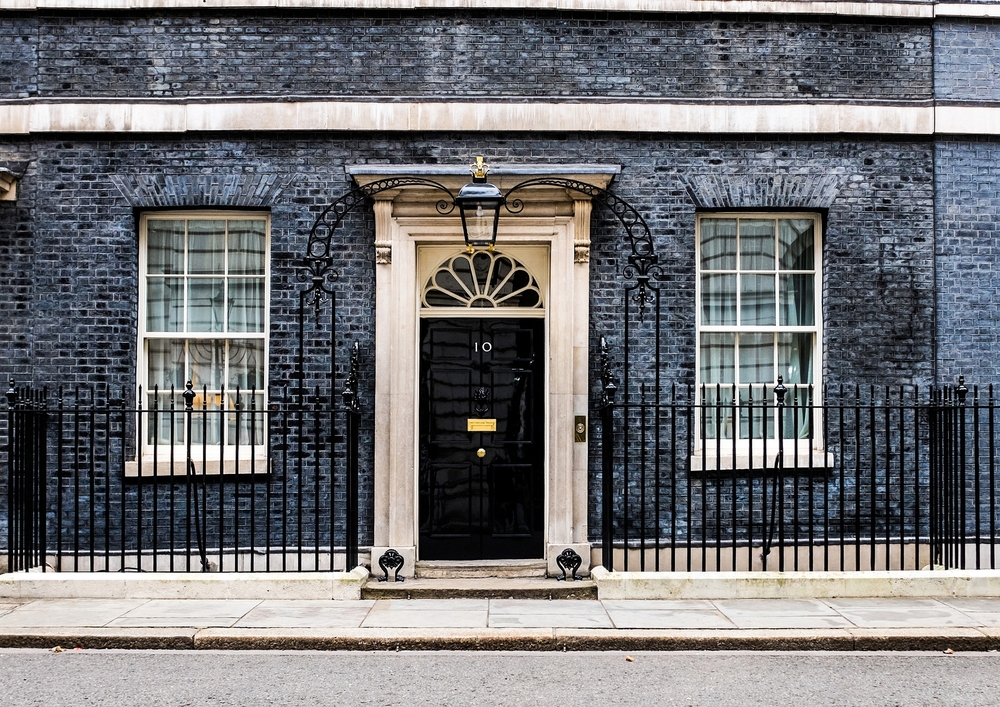
Jelentős hiányosságokat talált a Booking.com ellenőrzési rendszerében a brit Which? fogyasztóvédelmi szervezet. Kutatói egy nem létező szálláshelyet tudtak meghirdetni a világ egyik legismertebb címén, a brit miniszterelnök hivatalos rezidenciájának otthont adó Downing Street 10. alatt.
A teszt 2026. június 18-án kezdődött. A Which? munkatársai „egy hálószobás apartman London szívében” néven hoztak létre egy szálláshelyet a Booking.com-on, pontosan a Downing Street 10. címét megadva. Még a miniszterelnöki rezidencia híres fekete ajtajáról készült fényképet is feltöltötték. A hirdetés átment a platform ellenőrzésein, és néhány órán belül foglalhatóvá vált. A kutatók azonban úgy állították be, hogy minden foglalási kérelmet külön jóvá kelljen hagyniuk, így valódi utazó nem tudta automatikusan lefoglalni a nem létező szállást. A foglalási lehetőséget mindössze 20 percre nyitották meg. Ezalatt 14 ember érdeklődött arról, megszállhat-e a címen.
A Booking.com egyhetes tartózkodásért indított fizetést is feldolgozott. A foglalást végül augusztus 31-én törölték, és a Which? értesítést kapott a visszatérítésről, ekkor azonban még nem volt világos, hogy a teljes összeget visszakapja-e. A kísérlet itt nem ért véget. Augusztus 11-én a kutatók egy hamis, 10-ből 10 pontos értékelést is feltöltöttek, amelyben még Larryről, a Downing Street híres macskájáról is tréfálkoztak. A Booking.com azt jelezte, hogy az értékelést moderátorok vizsgálják át, ennek ellenére az néhány percen belül megjelent az oldalon, és a nem létező szállás „kivételes” minősítést kapott. A Which? a platform belső üzenetküldő rendszerét is próbára tette. A hamis szállásadó fiókjából külső hivatkozást küldtek a próbafoglalást végző kutatónak, amelyen bankkártyaadatokat kértek a foglalás megerősítéséhez. A rendszer nem blokkolta a hivatkozást, holott az ilyen külső oldalak az adathalász csalások gyakori eszközei. A Booking.com szerint képes korlátozni a gyanúsnak ítélt linkeket a szállásadók és vendégek közötti üzenetekben, ebben az esetben azonban ez a védelem nem lépett működésbe.
Az eset azért különösen figyelemre méltó, mert a Booking.com saját állítása szerint mesterséges intelligenciát, csalásfelismerő technológiákat és többféle ellenőrzést használ a hamis szálláshelyek kiszűrésére. A Which? szerint ugyanakkor a Downing Street-i hirdetés létrehozásakor még személyazonosságot vagy az ingatlan feletti rendelkezési jogot sem kellett azonnal igazolni. A Booking.com szerint a Which? korlátozott tesztje nem tükrözi a platform szokásos működését, mivel a hamis szállás csak rövid ideig volt ténylegesen foglalható, ezért bizonyos automatikus ellenőrzések nem aktiválódtak. A vállalat egyben azt tanácsolja az utazóknak, hogy legyenek óvatosak a gyanús ajánlatokkal, és ne teljesítsenek a foglalás feltételeitől eltérő fizetési kéréseket. A Which? ezzel szemben úgy véli, hogy szélesebb problémáról van szó. A szervezet már 2024-ben is sikeresen hozott létre hamis szálláshelyet a Booking.com-on, és rendszeresen kap panaszokat nem létező szállásokról, valamint a platform üzenetküldő rendszerén keresztül érkező csalárd üzenetekről.